Arbeiten · IT Solutions
WalletPro
LiveMulti-Chain-Wallet mit nativen Mobile-Clients und Rust-API — Schlüssel und Signierung bleiben auf dem Gerät.
- Rolle
- Entwicklung
- Zeitraum
- 2025–2026
- Ergebnis
- Clientseitige Signierung, Multi-Chain
05 · WalletPro
Schlüssel auf dem Gerät. Klarheit im technischen Aufbau.
Multi-Chain-Wallet mit nativen Mobile-Clients und Rust-API — Schlüssel und Signierung bleiben auf dem Gerät.
Herausforderung
Das Problem.
Wallet-Nutzer:innen brauchen eine unmissverständliche Vertrauensgrenze: was das Gerät nie verlässt, und was das Netzwerk sehen darf.
Das Produkt musste mehrere Chains unterstützen, ohne diese Grenze zu verwischen — und ohne das Backend zum Custodian zu machen.
Ansatz
Wie wir vorgegangen sind.
01
Schlüssel auf dem Gerät
Private Schlüssel und Signierung bleiben auf dem Client. Die API liefert Daten und übermittelt signierte Transaktionen an das Netzwerk.
02
Multi-Chain-Klarheit
Unterschiede zwischen den Chains sind explizit modelliert, damit die Benutzeroberfläche Funktionen und Risiken zutreffend darstellt.
03
Native mobile Nutzung
Android- und iOS-Clients tragen die primären Wallet-Workflows.
04
Rust-Backend-API
Fokussierte API für Daten, Broadcast und Betrieb — nicht für Key-Custody.
05
Getestete Auslieferung
End-to-end- und Lastpfade prüfen die kritischen Flows, bevor sie Nutzer:innen treffen.
Was wir gebaut haben
Was wir geliefert haben.
Rust-API
Backend-Services für Chain-Daten, Broadcast und walletbezogene Vorgänge — ohne Schlüssel der Nutzer:innen zu verwahren.
Android-Client
Native Kotlin-Wallet mit Signierung auf dem Gerät.
iOS-Client
Native Swift-Wallet mit demselben Vertrauensmodell.
Gemeinsame Mobile-Schicht
Gemeinsame Konventionen, damit beide Plattformen konsistent bleiben, wenn Chains hinzukommen.
Security Reviews
Audit-orientierte Dokumentation der Vertrauensgrenze und kritischen Pfade.
Infrastruktur
Containerisierter Betrieb mit Monitoring für die API-Oberfläche.
Architektur
System im Überblick.
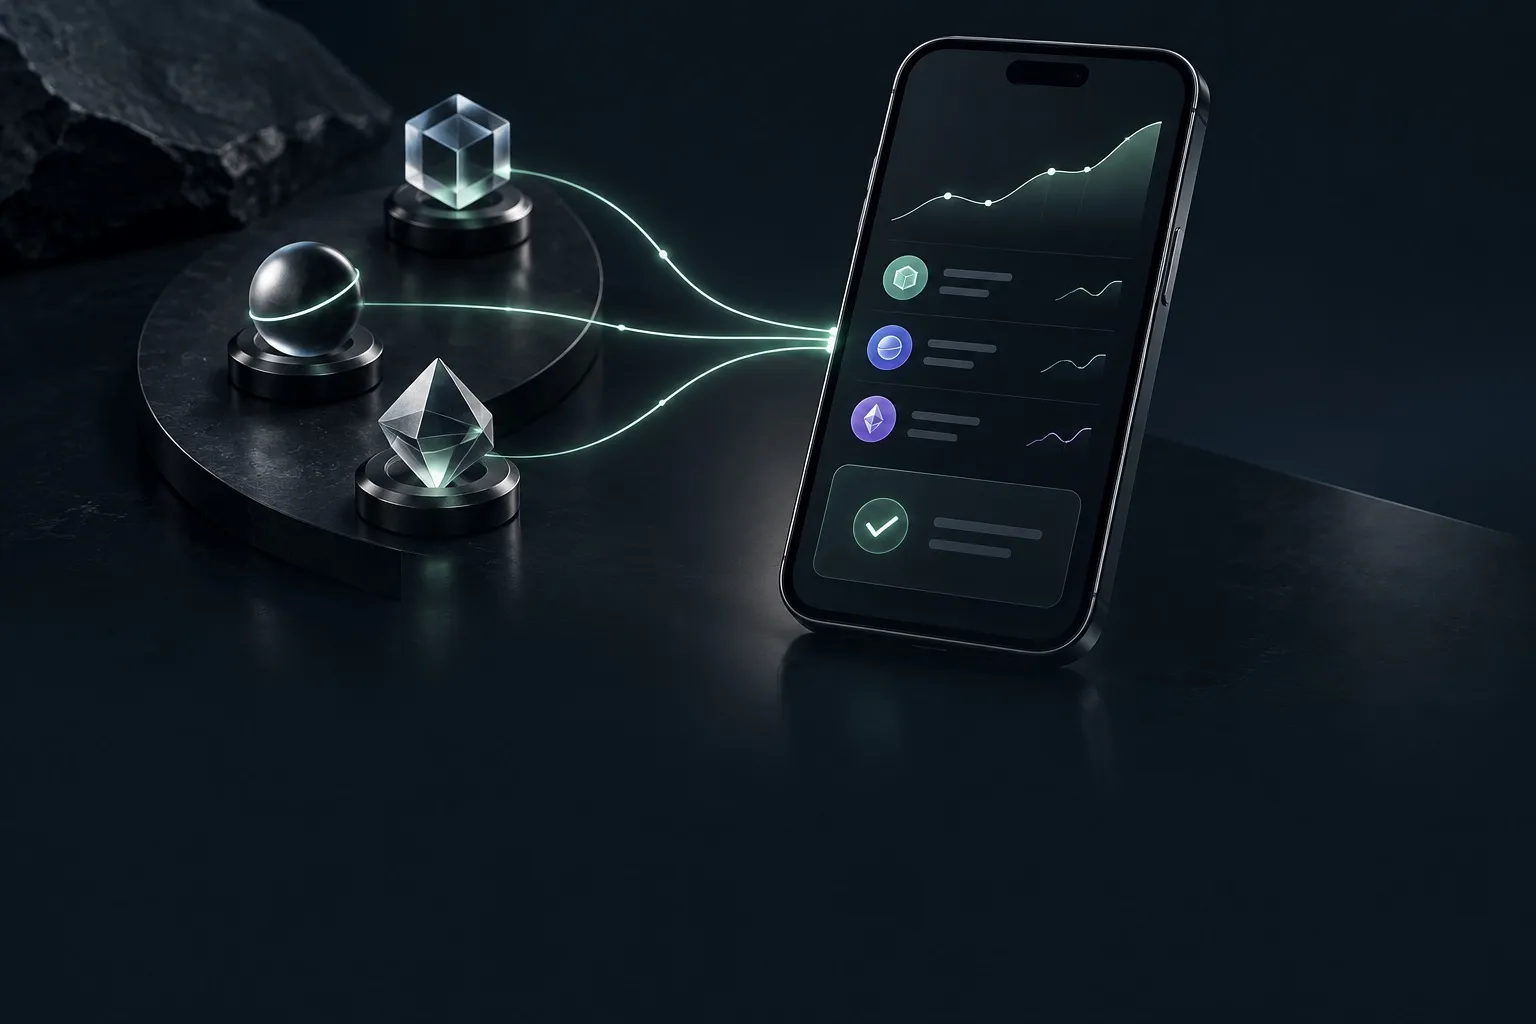
Native Clients verwalten die Schlüssel und führen die Signierung aus. Eine Rust-API liefert Chain-Daten und leitet bereits signierte Transaktionen weiter — der Server verwahrt keine Schlüssel.
Gemeinsame Mobile-Konventionen und automatisierte Checks schützen die Vertrauensgrenze, wenn die Multi-Chain-Unterstützung erweitert wird.
Zahlen & Fakten
Auf einen Blick.
Nur auf dem Gerät
Signierung
Android · iOS
Clients
Rust-API
Backend
Multi-Chain
Scope
Was wir gelernt haben
Was wir mitnehmen.
- 01
Die Vertrauensgrenze muss im Produkt sichtbar sein — nicht nur im Architekturdiagramm.
- 02
Multi-Chain scheitert leise, wenn Chain-Eigenheiten in gemeinsame UI-Annahmen sickern — Unterschiede explizit modellieren.
- 03
Ein Backend ohne Schlüsselverwahrung lässt sich leichter nachvollziehen — und Nutzer:innen und Auditoren einfacher erklären.
Nächste Schritte
Als Nächstes.
- Breitere Chain-Abdeckung mit demselben On-Device-Signing-Modell.
- Klarere In-App-Erklärungen zu Berechtigungen und Transaktionsvorschauen.
- Weiter gehärtete Broadcast- und Monitoring-Pfade.
Im Gespräch bleiben