Projetos · IT Solutions
WalletPro
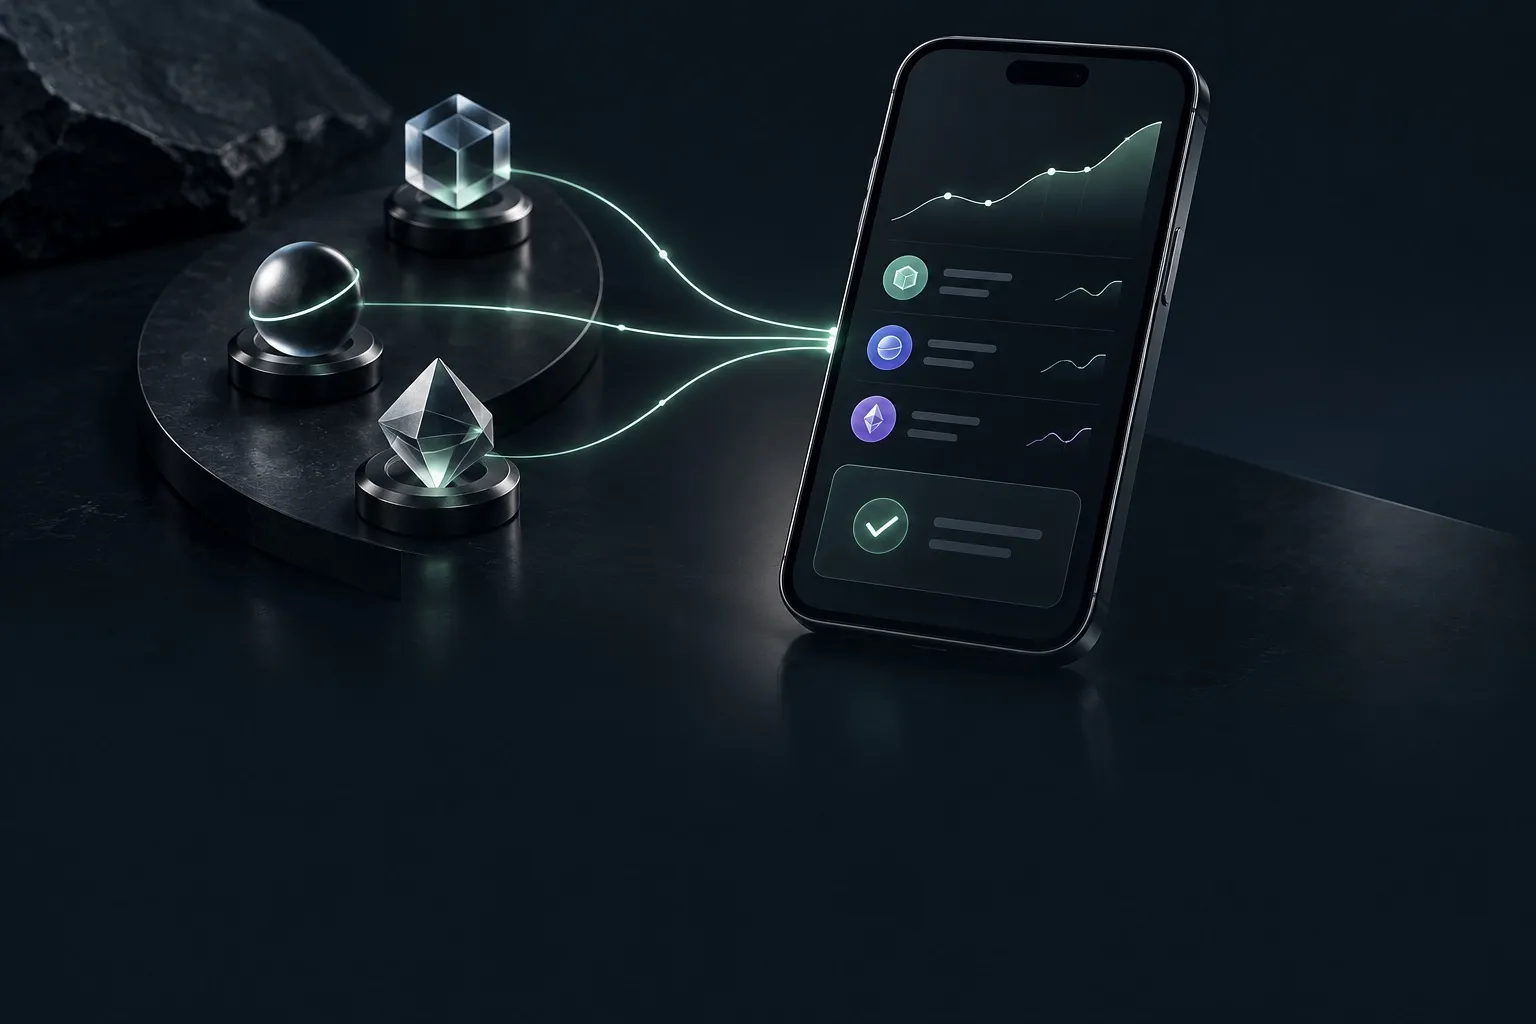
Em funcionamentoUma carteira para múltiplas cadeias de blocos, com clientes móveis nativos e uma API em Rust — as chaves e a assinatura permanecem no dispositivo.
- Função
- Desenvolvimento
- Período
- 2025–2026
- Resultado
- Assinatura do lado do cliente, múltiplas cadeias
05 · WalletPro
Chaves no dispositivo. Clareza no conjunto tecnológico.
Uma carteira para múltiplas cadeias de blocos, com clientes móveis nativos e uma API em Rust — as chaves e a assinatura permanecem no dispositivo.
Desafio
O problema.
Os utilizadores de carteiras precisam de um limite de confiança inequívoco: o que nunca sai do dispositivo e o que a rede pode ver.
O produto tinha de suportar várias cadeias sem esbater esse limite — e sem transformar o backend numa entidade de custódia.
Abordagem
Como o abordámos.
01
Chaves no dispositivo
As chaves privadas e a assinatura permanecem no cliente. A API disponibiliza dados e difunde transações assinadas.
02
Clareza entre múltiplas cadeias
As diferenças entre cadeias são modeladas explicitamente para que a interface reflita com rigor as capacidades e os riscos.
03
Experiência móvel nativa
Os clientes Android e iOS disponibilizam os principais fluxos de trabalho da carteira.
04
API de backend em Rust
Uma camada API dedicada a dados, difusão e questões operacionais — não à custódia de chaves.
05
Entrega verificada por testes
Os fluxos críticos são submetidos a testes de ponta a ponta e de carga antes de chegarem aos utilizadores.
O que construímos
O que entregámos.
API em Rust
Serviços de backend para dados das cadeias, difusão e operações relacionadas com a carteira — sem guardar as chaves dos utilizadores.
Cliente Android
Carteira nativa em Kotlin com assinatura no dispositivo.
Cliente iOS
Carteira nativa em Swift alinhada com o mesmo modelo de confiança.
Camada móvel partilhada
Convenções móveis comuns para que ambas as plataformas mantenham a coerência à medida que são acrescentadas cadeias.
Revisões de segurança
Documentação do limite de confiança e dos percursos críticos orientada para auditorias.
Infraestrutura
Implementação em contentores com monitorização da API.
Arquitetura
O sistema num relance.
Os clientes nativos controlam as chaves e a assinatura. Uma API em Rust disponibiliza dados das cadeias e encaminha transações já assinadas — mantendo a custódia fora do servidor.
As convenções móveis partilhadas e as verificações automatizadas protegem o limite de confiança à medida que aumenta o suporte para múltiplas cadeias.
Números e factos
Num relance.
Apenas no dispositivo
Assinatura
Android · iOS
Clientes
API em Rust
Backend
Múltiplas cadeias
Âmbito
O que aprendemos
O que levamos para o futuro.
- 01
O limite de confiança tem de ser visível no produto, não apenas no diagrama de arquitetura.
- 02
O suporte para múltiplas cadeias falha silenciosamente quando as particularidades das cadeias interferem com os pressupostos partilhados da interface — modele as diferenças explicitamente.
- 03
Um backend sem custódia é mais simples de analisar — e mais fácil de explicar a utilizadores e auditores.
Próximos passos
O que se segue.
- Maior cobertura de cadeias com o mesmo modelo de assinatura no dispositivo.
- Explicações mais claras na aplicação sobre permissões e pré-visualizações de transações.
- Reforço contínuo dos percursos de difusão e monitorização.
Continuar a conversa