Réalisations · IT Solutions
WalletPro
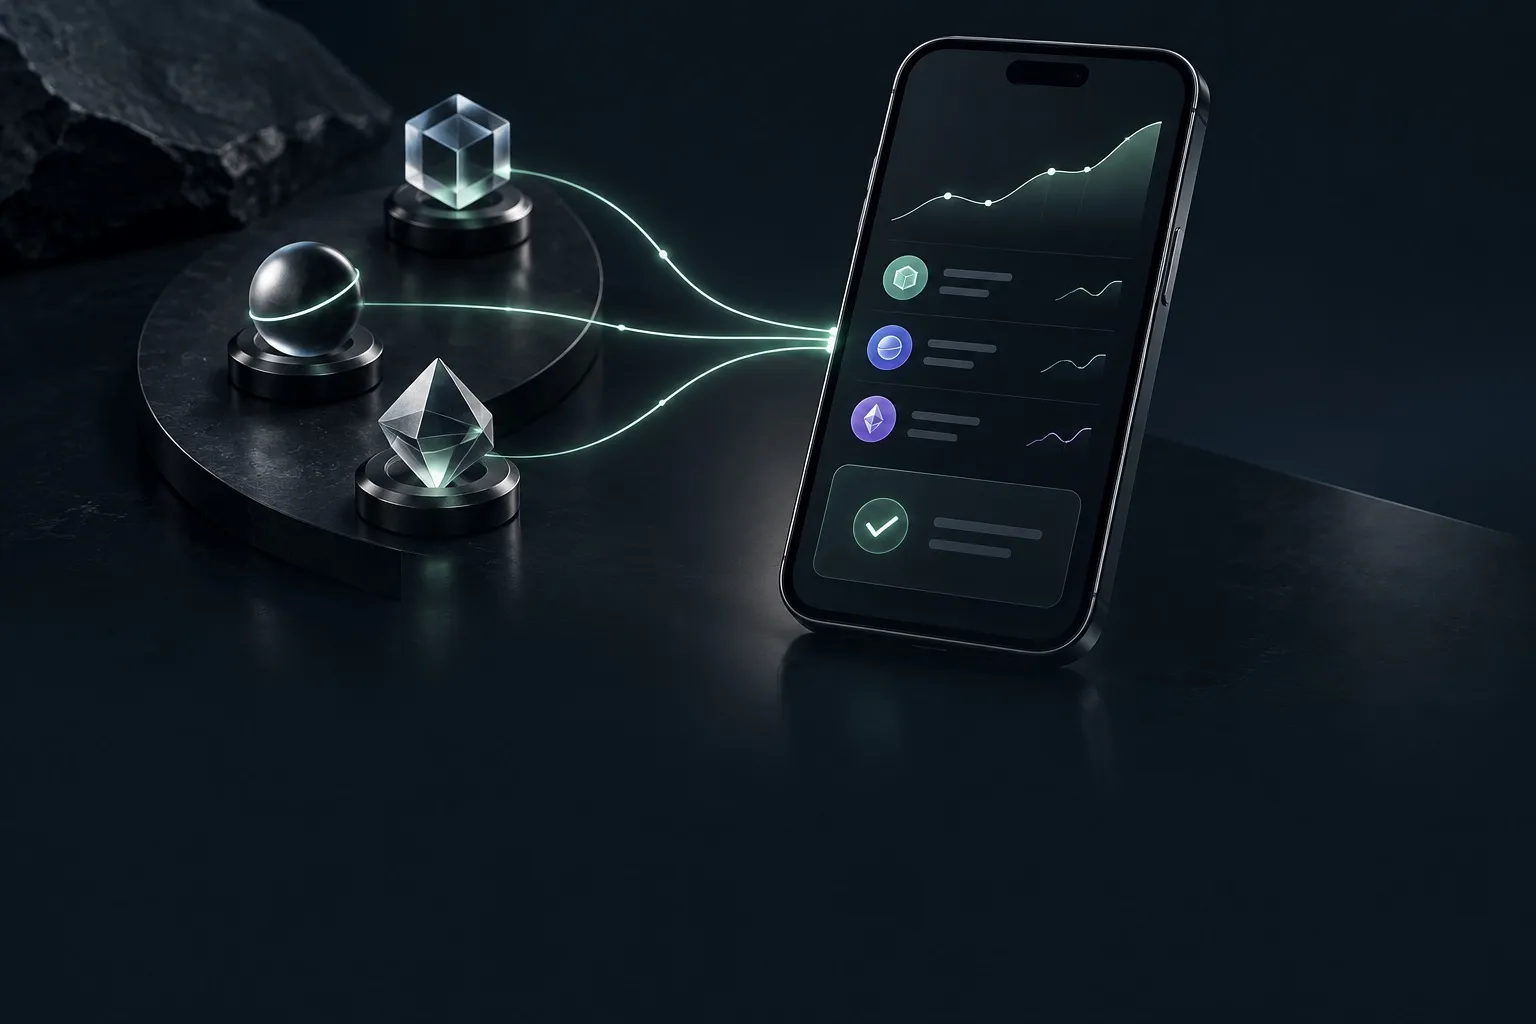
En serviceUn portefeuille multichaîne avec des clients mobiles natifs et une API Rust — les clés et la signature restent sur l’appareil.
- Rôle
- Développement
- Période
- 2025–2026
- Résultat
- Signature côté client, multichaîne
05 · WalletPro
Les clés sur l’appareil. Une architecture claire.
Un portefeuille multichaîne avec des clients mobiles natifs et une API Rust — les clés et la signature restent sur l’appareil.
Défi
Le problème.
Les utilisateurs d’un portefeuille ont besoin d’une frontière de confiance sans ambiguïté : ce qui ne quitte jamais l’appareil et ce que le réseau est autorisé à voir.
Le produit devait prendre en charge plusieurs chaînes sans brouiller cette frontière — et sans confier la garde des clés au serveur.
Approche
Notre approche.
01
Les clés sur l’appareil
Les clés privées et la signature restent côté client. L’API fournit les données et diffuse les transactions signées.
02
Une approche multichaîne claire
Les différences entre les chaînes sont modélisées explicitement, pour que l’interface présente fidèlement les capacités et les risques.
03
Une expérience mobile native
Les clients Android et iOS assurent les principaux parcours du portefeuille.
04
API serveur Rust
Une couche API ciblée pour les données, la diffusion et les besoins d’exploitation — sans garde des clés.
05
Tests avant livraison
Des tests de bout en bout et de charge mettent à l’épreuve les parcours critiques avant leur mise à disposition des utilisateurs.
Ce que nous avons développé
Ce que nous avons livré.
API Rust
Des services serveur pour les données des chaînes, la diffusion et les opérations liées au portefeuille — sans détenir les clés des utilisateurs.
Client Android
Un portefeuille natif Kotlin avec signature sur l’appareil.
Client iOS
Un portefeuille natif Swift reposant sur le même modèle de confiance.
Couche mobile partagée
Des conventions mobiles communes pour préserver la cohérence des deux plateformes lors de l’ajout de chaînes.
Revues de sécurité
Une documentation de la frontière de confiance et des parcours critiques conçue pour l’audit.
Infrastructure
Un déploiement conteneurisé avec surveillance de l’API.
Architecture
Le système en un coup d’œil.
Les clients natifs gèrent les clés et la signature. Une API Rust fournit les données des chaînes et transmet les transactions déjà signées — la garde des clés reste ainsi hors du serveur.
Des conventions mobiles communes et des contrôles automatisés protègent la frontière de confiance à mesure que la prise en charge multichaîne s’étend.
Chiffres et faits
En un coup d’œil.
Uniquement sur l’appareil
Signature
Android · iOS
Clients
API Rust
Partie serveur
Multichaîne
Périmètre
Les enseignements tirés
Ce que nous retenons.
- 01
La frontière de confiance doit être visible dans le produit, pas seulement dans le schéma d’architecture.
- 02
La prise en charge multichaîne peut échouer sans signe apparent lorsque les particularités des chaînes remettent en cause les hypothèses communes de l’interface — les différences doivent être modélisées explicitement.
- 03
Une partie serveur sans garde des clés est plus simple à comprendre — et plus facile à expliquer aux utilisateurs et aux auditeurs.
Prochaines étapes
La suite.
- Une couverture élargie des chaînes avec le même modèle de signature sur l’appareil.
- Des explications plus claires dans l’application sur les autorisations et les aperçus des transactions.
- Un renforcement continu des circuits de diffusion et de surveillance.
Poursuivons la conversation