Proyectos · IT Solutions
WalletPro
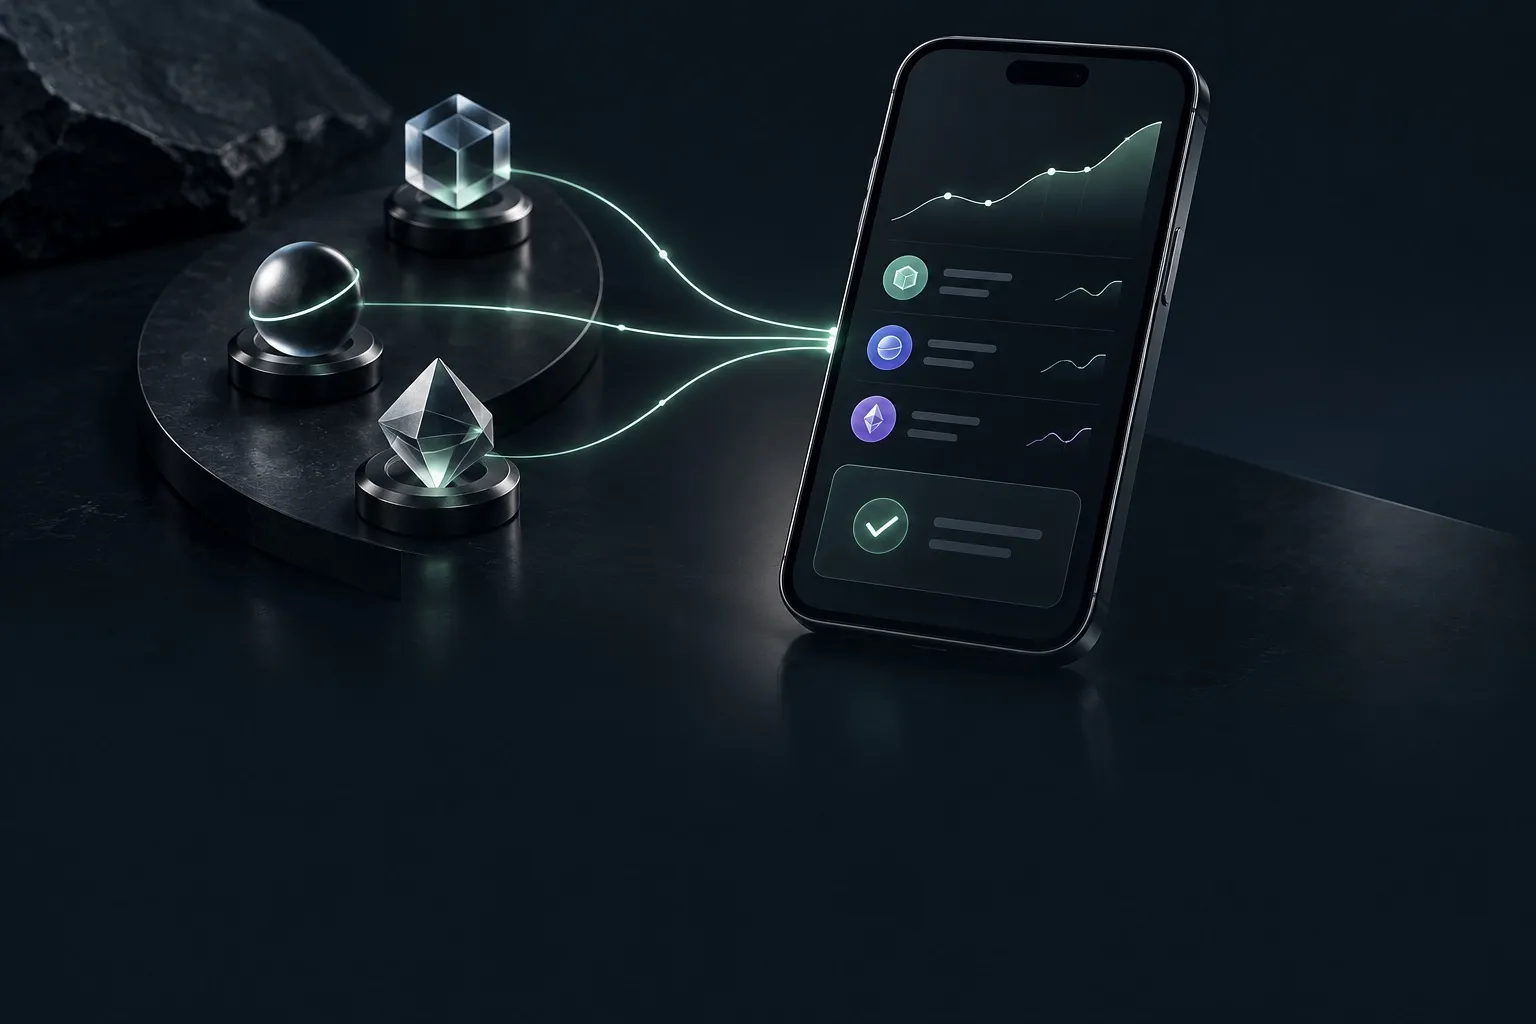
En funcionamientoUna cartera para múltiples cadenas de bloques con clientes móviles nativos y una API en Rust: las claves y la firma permanecen en el dispositivo.
- Función
- Desarrollo
- Período
- 2025–2026
- Resultado
- Firma del lado del cliente, múltiples cadenas
05 · WalletPro
Claves en el dispositivo. Claridad en el conjunto tecnológico.
Una cartera para múltiples cadenas de bloques con clientes móviles nativos y una API en Rust: las claves y la firma permanecen en el dispositivo.
Reto
El problema.
Los usuarios de carteras necesitan un límite de confianza inequívoco: qué no sale nunca del dispositivo y qué puede ver la red.
El producto debía admitir múltiples cadenas sin difuminar ese límite y sin convertir el backend en un custodio.
Enfoque
Cómo lo abordamos.
01
Claves en el dispositivo
Las claves privadas y la firma permanecen en el cliente. La API proporciona datos y transmite transacciones firmadas.
02
Claridad entre múltiples cadenas
Las diferencias entre cadenas se modelan de forma explícita para que la interfaz refleje fielmente las capacidades y los riesgos.
03
Experiencia móvil nativa
Los clientes Android e iOS ofrecen los principales flujos de trabajo de la cartera.
04
API de backend en Rust
Una capa API específica para datos, transmisión y aspectos operativos, no para la custodia de claves.
05
Entrega verificada mediante pruebas
Los flujos críticos se someten a pruebas de extremo a extremo y de carga antes de llegar a los usuarios.
Qué construimos
Qué entregamos.
API en Rust
Servicios de backend para datos de las cadenas, transmisión y operaciones relacionadas con la cartera, sin conservar las claves de los usuarios.
Cliente Android
Cartera nativa en Kotlin con firma en el dispositivo.
Cliente iOS
Cartera nativa en Swift alineada con el mismo modelo de confianza.
Capa móvil compartida
Convenciones móviles comunes para mantener la coherencia entre ambas plataformas al incorporar nuevas cadenas.
Revisiones de seguridad
Documentación del límite de confianza y de las rutas críticas orientada a auditorías.
Infraestructura
Despliegue en contenedores con supervisión de la API.
Arquitectura
El sistema de un vistazo.
Los clientes nativos controlan las claves y la firma. Una API en Rust proporciona datos de las cadenas y reenvía transacciones ya firmadas, manteniendo la custodia fuera del servidor.
Las convenciones móviles compartidas y las comprobaciones automatizadas protegen el límite de confianza al ampliar la compatibilidad con múltiples cadenas.
Cifras y datos
De un vistazo.
Solo en el dispositivo
Firma
Android · iOS
Clientes
API en Rust
Backend
Múltiples cadenas
Alcance
Qué aprendimos
Qué nos llevamos para el futuro.
- 01
El límite de confianza debe ser visible en el producto, no solo en el diagrama de arquitectura.
- 02
La compatibilidad con múltiples cadenas falla silenciosamente cuando sus particularidades afectan a los supuestos compartidos de la interfaz: hay que modelar las diferencias de forma explícita.
- 03
Un backend sin custodia es más sencillo de analizar y más fácil de explicar a usuarios y auditores.
Próximos pasos
Qué viene después.
- Compatibilidad con más cadenas manteniendo el mismo modelo de firma en el dispositivo.
- Explicaciones más claras dentro de la aplicación sobre permisos y vistas previas de transacciones.
- Refuerzo continuo de las rutas de transmisión y supervisión.
Continuemos la conversación